

Ledger-Sicherheitslücke? Was Nutzer jetzt tun müssen

 überprüft von
Mathias Wagner
Das Wichtigste in Kürze
- Ledger wird zum Ziel einer Supply-Chain-Attacke. Mindestens ein Händler manipulierte offenbar Geräte, bevor er sie an seine Kunden verkaufte.
- Durch den Einsatz zusätzlicher Bauteile können Hardware Wallets – üblicherweise des Typs Ledger Nano X – über die Ferne abgehört werden. Dabei fließen die privaten Schlüssel der Wallets an die Strippenzieher.
- Am Wochenende entwendeten Kriminelle so 93,4 Millionen US-Dollar aus den betroffenen Wallets. Teile der Beute konnten bereits eingefroren werden.
Ledger-Sicherheitslücke? Was Nutzer jetzt tun müssen
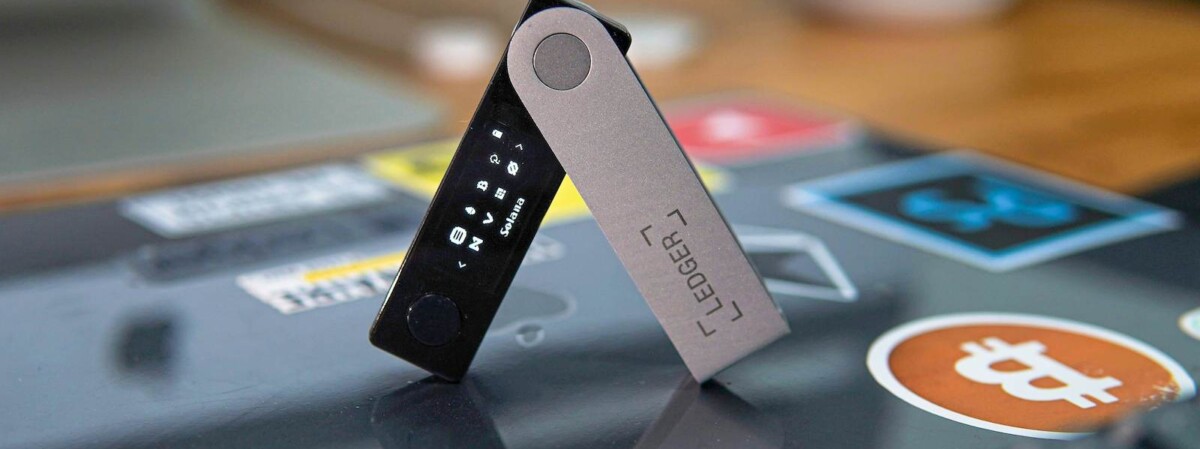
Weisen Hardware Wallets der französischen Marke Ledger Sicherheitslücken auf? Diese Frage erlangte in der Krypto-Szene über das Wochenende neue Aufmerksamkeit. In Wahrheit steckt hinter der Debatte eine Supply-Chain-Attacke. Die Sicherheit authentischer Ledger-Geräte ist demnach nicht beeinträchtigt.
Ledger reagierte am Freitag auf Gerüchte, wonach ein Ledger-Verkäufer namens CryptoBillis manipulierte Hardware Wallets verkauft haben soll. Es handelt sich um einen offiziellen Ledger-Händler.
“Ledger untersucht derzeit Berichte über Verluste von Nutzern in Südostasien, welche Produkte bei einem Verkäufer namens CryptoBillis erworben haben”, schrieb der französische Hersteller.
Die offizielle Bezugsquelle soll CryptoBillis benutzt haben, um die Hardware Wallets gezielt zu manipulieren. Ledger-Geräte des Verkäufers wurden demnach zu Abhörgeräten umfunktioniert.
Laut Angaben des ehemaligen Mt.Gox-Inhabers Mark Karpeles, stattete man die Hardware Wallets dafür mit einem E-Sim-Modul, LTE-Modul, einem Mikrocontroller und einer Antenne aus. Dadurch wurden die privaten Schlüssel abgefangen und direkt an den Strippenzieher weitergeleitet.
My spy-implanted ledger came from Malaysia, and had flawless shrink wrap. Even opening it, at first you don't see the implant which is cleverly hidden where the screen's padding is supposed to be.
Follow Ledger's guidance to check yours: https://t.co/FlOjWvqkZw pic.twitter.com/D8mixF1o9L— Mark Karpelès (@MagicalTux) October 9, 2026
Augenscheinlich empfängt CryptoBillis diese Daten, wodurch er sie missbrauchen kann, um die Kryptowährungen der arglosen Nutzer zu entwenden. Private Schlüssel sind sensible Daten, die nur dem rechtmäßigen Halter der Kryptowährungen vorbehalten sein sollten.
“Als Vorsichtsmaßnahme und bis die Ergebnisse unserer Untersuchung vorliegen, haben wir CryptoBillis gebeten, den Verkauf und Versand von Ledger-Geräten vorübergehend auszusetzen”, gab Ledger weiter bekannt.
Personen, die bereits infizierte Geräte erworben haben, sollten deren Nutzung unterbinden. Sofern die Nutzung begann, sollte eine neue Wallet ohne den Ledger erstellt und die Kryptowährungen an die neue Adresse übertragen werden, um Verluste zu vermeiden.
Karpeles veröffentlichte ein Video, in dem er die bekannten Manipulationen an einem Ledger Nano X erklärte. Die meisten bekannten Fälle scheinen sich auf diesen Modelltyp auszuwirken. In einem weiteren Video zeigte er, wie sich der Nano X öffnen lässt, um eine Manipulation zu überprüfen.
Hardware Wallets außerhalb Asiens ebenfalls betroffen
Laut Angaben eines weiteren Nutzers sind auch Geräte von ähnlichen Manipulationen betroffen, die nicht in Asien, sondern in Europa erworben wurden. Von welchem Händler sein betroffenes Gerät stammt, bleibt unbekannt.
Offenbar nutzten schon mehrere Händler ihren Zugang zum offiziellen Händlernetz Ledgers, um Hardware Wallets zu manipulieren und nachträglich an arglose Nutzer zu verkaufen. Der offizielle Webshop von Ledger gilt daher als vertrauenswürdigere Bezugsquelle.
Das französischer Unternehmen ruft Betroffene derzeit zur Zusammenarbeit auf, um die Strafverfolgung gegen die Täter zu beginnen. Wie viele Geräte der Spionage zum Opfer gefallen sind, ist Ledger bislang nicht bekannt. Allerdings sei die Anzahl der betroffenen Wallets “sehr eingeschränkt”.
Kriminelle entwenden Millionen von Ledger Wallets
Eigentlich sollen Hardware Wallets die Sicherheit bei der Krypto-Verwahrung im Vergleich zu Software Wallets verbessern. Für einige Betroffene stellt sich dieser Vertrauensvorschuss derzeit als fatal dar.
So verzeichneten Nutzer bis jetzt offenbar Verluste im hohen zweistelligen Millionenbereich. Arkham listete zeitweise Verluste in Höhe von 87 Millionen US-Dollar. Laut YFarm liegen die Gesamtverluste aller betroffenen Nutzer bei 93,4 Millionen US-Dollar.
Da die Kriminellen ihre Beute teilweise in zentralisierte Stablecoins tauschten, konnten Teile des Diebesguts bereits eingefroren werden.
(2/2) The cash-out, where it all is, and what can still be frozen.
4. THE CASH-OUT HAS STARTED
Yesterday's two Zcash-exit wallets emptied this morning. 0x33Fd156c011Bd895bD9D93c1CAD83bE5Ab6e700b sent two $50 tests into a @Binance deposit address, 108 ETH ($270k) into @HitBTC and… pic.twitter.com/vW4S3OdduF— YFarmX 🗞️ (@YFarmX) October 10, 2026
Die Täter versuchten, ihre Spuren durch die Nutzung des Mixers Tornado.cash sowie durch mehrfache Cross-Chain-Swaps zu verwischen. In diesem Fall ist das Vorhaben laut Angaben von YFarm misslungen.
Bislang ist unbekannt, ob die Täter die Köpfe von Händlern wie CryptoBillis sind oder ob einzelne Personen die Manipulationen der Geräte veranlassten – etwa Mitarbeiter.